
「怒られるから隠そう」が会社つぶす? 真面目な人ほどサイバー犯罪にだまされる理由【元刑事が解説】
企業に対する不正アクセスによって、個人情報が流出するケースが相次いでいます。勤務先で心掛けるべき対策について、元警視庁刑事が解説します。
「宅配便の再配達はこちらから」
スマホに届いた、見慣れた通知。何気なくURLをタップしたら、そこが偽サイトだったとしたら――。そんな身近なところにも、サイバー犯罪の危険は潜んでいます。
2026年7月以降、不正アクセスによりKDDIや佐川急便といった大手企業や、バーガーキングや焼肉きんぐのような有名飲食チェーンで1000万件を超える大規模な情報漏えいが相次いでいます。
さらに、自治体向けの防災アプリなどを手がける「アルカディア」(大阪府)のサービスも不正アクセスを受け、全国の20府県警で警察官や警察職員の個人情報約12万5000人分が流出した可能性が浮上。警察庁の観測では、不審なアクセスは約9秒に1回という驚くべき頻度です。
しかし、犯罪者が狙うのはシステムの弱点だけではありません。私たちの何気ない行動や善意が、企業全体を危機に陥れることも。元警視庁刑事の立場から、サイバー犯罪に潜む「人間の盲点」と、今すぐ実践したい防犯対策を解説します。
警察官の情報まで…犯罪者が狙うのは「人間の心理」
今回、私が特に注目しているのは、警察関係者の個人情報流出問題です。原因となったのは、警察が安否確認システムなどを委託していたIT企業への不正アクセスでした。警察内部のシステムが直接侵入されたわけではありません。信頼して情報を預けた外部の会社が攻撃され、その影響が警察にまで及んだのです。
同じことは、一般企業でも起こり得ます。顧客管理、給与計算、予約システム。今や多くの企業が、業務の一部を外部サービスに委託しています。自社でどれほど厳重に管理していても、委託先が攻撃されれば、被害に巻き込まれる可能性があります。
さらに怖いのは、流出した情報が、その後どこへ渡り、どのように使われるのか分からないことです。
サイバー犯罪というと、高度な技術を駆使するハッカーを想像するかもしれません。しかし、犯罪者が狙うのは、システムの弱点だけではありません。例えば、上司を装って「急いで振り込んでほしい」と連絡する手口や、取引先になりすまして偽の請求書を送る手口、システム担当者を名乗って認証コードを聞き出す手口などがあります。
これらの行為に共通するのは、相手を信用させ、焦らせ、冷静に考える時間を奪うことです。これは、私が刑事として向き合ってきた特殊詐欺などにも通じる手口です。
犯罪者は、私たちの不注意だけでなく、責任感や親切心さえも利用しようとします。仕事に真面目な人ほど、急ぎの依頼に応えようとするかもしれません。だからこそ、「気を付けていれば大丈夫」という考え方だけでは不十分なのです。
もちろん、すべてのサイバー攻撃が人間のミスから始まるわけではありません。システムの脆弱性を悪用する攻撃もあります。それでも、私たち一人一人が犯罪者の心理的な手口を知っておくことには、大きな意味があります。
最も怖いのは「怒られるから黙っておこう」
もし、不審なメールを開いてしまったら、あなたは、すぐに上司へ報告できるでしょうか。「自分のせいで会社に迷惑をかけたらどうしよう」、そんな不安から、報告をためらってしまう人もいるかもしれません。
しかし、サイバー犯罪では、その数分、数時間が被害の拡大を左右することがあります。不審なファイルを開いたり、偽サイトに情報を入力したりした場合は、速やかに社内の担当者へ報告してください。自己判断でデータを削除したりせず、専門家の指示に従うことが大切です。
そして、経営者や管理職にも考えていただきたいのです。ミスをした社員を責める会社と、誰もがすぐに報告できる会社。どちらが被害を小さくできるでしょうか。サイバーセキュリティーは、社員に「気を付けろ」と言うだけでは完成しません。
会社を守るために今日からできる3つのこと
サイバー犯罪の被害を防ぐために、企業で働くみなさんには、日常業務で特に意識してほしいことが3つあります。企業側も、多要素認証やソフトウェアの更新、バックアップ、委託先の管理など、組織としての対策を徹底する必要があります。
(1)「至急」の連絡ほど、一度立ち止まる
「社長から急ぎの振込依頼が来た」「取引先から口座変更の連絡が届いた」。そんなときこそ要注意です。犯罪者は、相手を焦らせて冷静な判断を奪おうとします。メールの内容をうのみにせず、普段使っている電話番号など、別の手段で本人に確認する習慣をつけましょう。
(2)パスワードは「教えない・見せない・使い回さない」
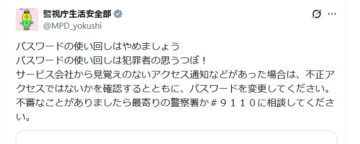
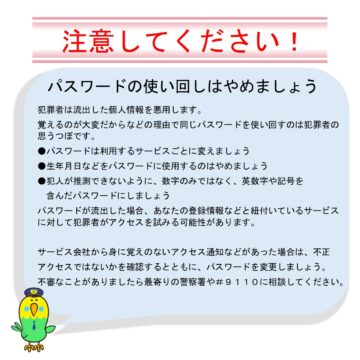
信じられない話ですが、私は実際にパソコンのモニターに社内システムに関するパスワードを書いた付箋を貼っている社員を見かけたことがあります。これでは、どれほど高度なセキュリティーシステムも台無しです。パスワードの使い回しを避け、他人の目に触れる場所には残さないこと。上司や取引先を名乗る相手にも、認証情報を安易に教えてはいけません。
(3)ミスを隠さず、すぐに報告する
「怪しいリンクを押してしまった」「偽サイトに情報を入力してしまった」。そんなとき、最も避けたいのは、怒られることを恐れて黙ってしまうことです。サイバー犯罪では、初動の遅れが被害を拡大させる恐れがあります。社員が安心して報告できる環境をつくることも、企業にとって重要な防犯対策なのです。
1人のクリックが会社を危機に、1人の気付きが会社を救う
刑事として多くの犯罪と向き合ってきましたが、手口が変わっても、犯罪者の発想には共通するものがあります。相手を信用させ、焦らせ、そして隙を突く――電話からインターネットへと舞台が変わっても、人間の心理を悪用するという本質は変わりません。
たった1人のクリックが、会社を危機に陥れることがある一方で、たった1人の「何かおかしい」という気付きが、会社を救うこともあるのです。
どれほど高度なセキュリティーシステムを導入しても、それを使うのは人間です。だからこそ、社員一人一人の防犯意識を高めると同時に、ミスや異変をためらわず報告できる職場環境を整えることが欠かせません。
サイバー犯罪の最大の盲点は「人」と言えます。しかし、企業を守る最大の力になるのも、また「人」なのです。
(治安戦略アナリスト・危機管理スペシャリスト 小比類巻文隆)
【画像】「やってしまった…」 これが不審メールを開いたときに“絶対にやってはいけないこと”です
画像ギャラリー


コメント